您的 WordPress 網站被Google列入黑名單怎麼辦?
您在 Google 上搜尋 WordPress 網站時是否遇到警告問題?這對你來說是個壞消息。
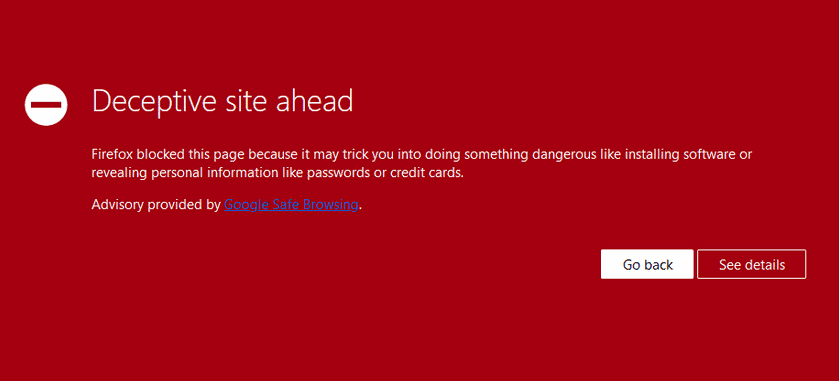
您的 WordPress 網站已被列入 Google 黑名單。 這是向使用者顯示的警告。 造訪該網站可能會影響帶有惡意軟體或任何可疑連結的用戶,甚至受到駭客攻擊。
您的網站代表您的品牌聲譽。 如果在 Google 上搜尋時您的網站上顯示此警告,那麼您需要認真對待。
在本部落格中,我們將嘗試了解 Google 黑名單的工作原理。 我們還將了解如何檢查您的 WordPress 網站是否被列入黑名單以及解決方案。
谷歌黑名單
Google 黑名單是網站的常用術語。 它向已經受到駭客、惡意軟體或任何網路釣魚活動影響的網站發出警告。 透過此警告,用戶在造訪這些網站之前會收到通知。
它是由Google專家維護的資料庫,用於為用戶標記有害網站。 我們都知道它是最受歡迎的搜尋引擎。 它具有自動保護用戶免受這些威脅的能力。
這就是為什麼如果任何網站對用戶有害,他們會顯示警告。
Google安全措施如何列入黑名單
谷歌使用其自動化程式來分析網站數據。 它通常從互聯網下載文字、圖像和影片。 這個過程稱為爬行。 這些數據透過索引進行分析。 這種系統化的方法可以在使用者查詢搜尋引擎時有效地呈現相關搜尋結果。
每天約有 10,000 萬個網站被 Google 列入黑名單。 因此,如果您是網站所有者,則必須了解這些指南。
如何識別您的 WordPress 網站是否在黑名單中
檢查您的 WordPress 網站是否在黑名單中是一個明智的選擇。 你會在谷歌上找到幾個網站來檢查它。 一些受歡迎的網站是 –
1. 了解並解決黑名單警報
WordPress 網站上會顯示多種類型的警告。 作為網站所有者,您必須了解這句話的含義。
- 前面的網站被標記為欺騙性的: 網站被 Google 標記的原因有很多。 這意味著該網站鼓勵用戶從任何網站下載惡意內容或個人資訊。 一旦某個網站遭到入侵並被 Google 偵測為標記,您就需要採取必要的措施來克服並恢復網站的聲譽。
- 前面的網站有潛在有害的程式: 當您的網站容易受到攻擊並且有人可以訪問您的網站時,您可能會面臨此類警告。 駭客可以從您的網站洩露任何類型的信息,從而損害您作為威脅的聲譽。 您需要修復或造訪您的網站以保護您的品牌聲譽。
- 前面的網站包含惡意軟體: Google 使用安全瀏覽工具來防止使用者受到惡意軟體的影響。 惡意軟體可能會讓您面臨巨大的危險,例如從您的裝置竊取敏感資料。 它可以為您提供敏感廣告,並使您的裝置容易受到更多惡意軟體的攻擊。
- 此頁面正在嘗試從未經身份驗證的來源載入腳本: 當網站不安全且其 HTTPS 未升級時,您可以收到此類通知。 有時,當您的 HTTPS 設定不正確時,就會發生這種情況。
2. 使用 Google 安全瀏覽檢查 WordPress 網站的安全狀態

安全瀏覽是Google為使用者提供的一項服務。 這是一項免費服務,旨在保護用戶免受未經身份驗證的網站的侵害。 該服務每天檢查數十億個網站 URL。
你檢查它從 谷歌安全瀏覽。 您必須將任何網站的 URL 放入搜尋欄中。 如果網站有任何有害內容,這將向您顯示結果。
3. 掃描 WordPress 網站是否有惡意軟體
- 選擇可以掃描您網站惡意軟體的網站主機: 有一些流行的主機提供者可以掃描惡意軟體。 其中一些是 Namecheap 和 WP Engine。 他們都為您的網站提供免費的惡意軟體掃描。 此外,當您將 WordPress 網站託管在他們的主機上時,Namecheap 會為您提供一切。
- 使用外部惡意軟體掃描程式來識別感染: 您可以為您的 WordPress 網站找到一些流行的惡意軟體掃描程式。 這將幫助您找出您的網站上是否存在任何可疑腳本,或者是否有人試圖入侵您的網站。
- 使用外掛程式在內部掃描網站文件和資料庫: 您的網站可能會透過多種方式受到感染。 為了保護它免受感染,您可以使用外部 WordPress 工具,這些工具可以幫助您免受任何類型的惡意軟體攻擊。
4. 從 WordPress 網站移除惡意軟體
從網站中刪除惡意軟體對於確保其安全性和功能至關重要。 以下是可為您提供幫助的一般步驟以及一些推薦的工具:
識別並確認惡意軟體: 始終進行網站安全審核以識別受感染的文件和代碼。 此外,您還必須定期監控 WordPress 網站的可疑活動和意外變更。
備份您的網站: 在進行任何更改之前,不要忘記備份您的網站。 這將有助於避免資料遺失。
隔離受感染的文件: 識別並隔離受感染的文件。 刪除或隔離它們以進行進一步分析。
更新軟體和外掛程式: 確保您網站的軟體,包括 CMS(例如 WordPress)、主題和外掛程式是最新的。 過時的軟體可能容易受到攻擊。 始終確保您使用的插件保持安全。
更改密碼: 變更所有密碼,包括您的主機、CMS、資料庫和 FTP 帳戶的密碼。
掃描和清潔: 您可以使用信譽良好的惡意軟體掃描工具徹底掃描您的網站。 WordPress 有一些流行的插件,如 Jetpack、Wordfence、Sucuri 和 IsItWP,可以保護您的網站免受感染。 一些流行的工具包括:
– Wordfence(適用於 WordPress)
– Sucuri SiteCheck
– MalCare
– Acunetix
– 諾頓安全網絡
刪除惡意程式碼: 手動檢查您網站的程式碼和檔案。 這些可以幫助您發現是否有惡意。 如果有任何注入的惡意程式碼,您可以輕鬆刪除。
檢查並更新權限: 確保檔案和目錄權限配置正確。 它將在很多方面為您提供幫助。
實施 Web 應用程式防火牆 (WAF): WAF 對我們的網站來說是非常重要的元素。 它可以在惡意流量到達您的網站之前幫助過濾和阻止惡意流量。
定期監控: 您必須設定定期掃描和監控。 這將有助於及時檢測和解決任何潛在的安全問題。
考慮專業協助: 如果惡意軟體持續存在或特別複雜,請考慮向網路安全專業人員尋求協助。
請記住保持網站軟體更新、定期備份資料並採用安全最佳實踐來最大程度地降低未來感染的風險。 如果問題看起來很嚴重,那麼請聘請專業的網路安全專家。
最後的想法
您的 WordPress 網站被列入 Google 黑名單是一個嚴重的問題。 這意味著您的網站可能已受到駭客或惡意軟體的破壞,為訪客帶來風險。 您網站的聲譽面臨風險,需要立即採取行動。
谷歌的黑名單充當警告系統,標記有害網站以保護用戶。 作為網站所有者,了解惡意軟體警報和欺騙性標誌等警告至關重要。 您可以使用 Whatismyipaddress 或 MxToolbox 等工具來檢查網站的狀態。
為了保護您的網站,請選擇具有惡意軟體掃描功能的網站主機。 您可以使用外部掃描器和 WordPress 插件,例如 Jetpack 或 Wordfence。 如果偵測到惡意軟體,請識別並刪除惡意程式碼、更新軟體、變更密碼,並考慮使用 Web 應用程式防火牆。
定期監控,如果需要,請尋求專業協助。 始終記住保持網站軟體更新、定期備份並遵循安全最佳實踐以防止將來出現問題。